Мошенники нашли новый способ заставить россиян поверить, что их аккаунт на Госуслугах находится под угрозой. Злоумышленники используют поддельные страницы и тревожные уведомления, чтобы вызвать у пользователей желание срочно "защитить" свои данные. Как устроена схема и какие приемы помогают мошенникам убедить человека действовать в состоянии паники, рассказал старший эксперт по расследованию фрод-инцидентов МегаФона Борис Лопатин.
Мошенники начали использовать новый сценарий социальной инженерии: они убеждают пользователей, что их аккаунт на Госуслугах уже взломан, хотя на самом деле никакого доступа к учетной записи не получили. Главная цель такой схемы — вызвать тревогу и заставить человека самостоятельно связаться со злоумышленниками, которые затем под видом службы поддержки пытаются получить персональные данные и коды подтверждения.

Россиян пугают «взломом Госуслуг» и заставляют звонить мошенникам . Фото: Пресс-служба компании МегаФон
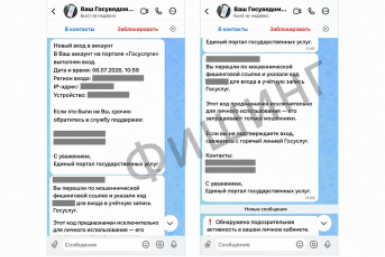
Первый этап начинается с в мессенджере, со ссылкой на поддельный сайт. Внешне он может напоминать официальный портал Госуслуг: используются знакомый дизайн, логотипы и формулировки, которые должны вызвать доверие. При этом злоумышленники могут создавать копии и других популярных сервисов — например, страниц банков, организаций ЖКХ или крупных компаний. После перехода по ссылке пользователь видит уведомление о якобы произошедшем взломе аккаунта. На экране могут появляться сообщения о подозрительной активности, неизвестном входе, передаче данных третьим лицам или необходимости срочно подтвердить личность.
При этом в реальности никакого взлома на этом этапе не происходит. Пользователь просто попадает на поддельную страницу, которая имитирует тревожное уведомление от настоящего сервиса.
"Главная особенность этой схемы в том, что мошенники не пытаются сразу получить доступ к аккаунту. Они сначала создают у человека ощущение, что самое страшное уже случилось. Пользователь начинает думать не о том, настоящий ли сайт перед ним, а о том, как быстрее вернуть контроль над аккаунтом", — объяснил эксперт.
После появления сообщения о "взломе" мошенники продолжают усиливать давление и предлагают пользователю самостоятельно связаться со "службой поддержки". Для этого в сообщении или на поддельной странице может быть указан номер телефона, по которому якобы можно восстановить доступ к аккаунту. В действительности человек сам звонит злоумышленникам, которые уже на этом этапе начинают выдавать себя за сотрудников службы безопасности. Во время разговора мошенники могут сообщить, что зафиксировали подозрительную активность, и предложить "защитить" учетную запись. Для этого они просят назвать код из СМС, перейти по ссылке, установить приложение для удаленного доступа или сообщить персональные данные. Главная особенность такой схемы в том, что пользователь сам становится инициатором общения и уверен, что обращается за помощью. На деле именно это и позволяет злоумышленникам продолжить атаку.
"В состоянии тревоги человек меньше проверяет детали и быстрее выполняет инструкции того, кто предлагает решение проблемы. Именно на эту реакцию и рассчитывают мошенники", — отметил эксперт.
Чтобы не попасться на такую схему, специалисты рекомендуют обращать внимание на несколько признаков. Во-первых, не стоит переходить по ссылкам из неожиданных сообщений, даже если они выглядят как уведомления от знакомого сервиса. Если появилась информация о подозрительной активности, лучше самостоятельно открыть официальное приложение или сайт и проверить данные там. Во-вторых, нельзя сообщать кому-либо коды из СМС, пароли и другие данные для входа. Такие сведения позволяют получить доступ к аккаунту, а сотрудники официальных сервисов их не запрашивают. Кроме того, стоит внимательно проверять адрес сайта перед вводом данных. Мошеннические страницы могут визуально практически полностью повторять оригинальные сервисы, но отличаться адресом или иметь дополнительные символы. Эксперт также рекомендует включать дополнительные способы защиты аккаунтов, где это возможно: двухфакторную аутентификацию, уведомления о входах и сложные уникальные пароли.
При этом главная защита от таких атак — не скорость реакции, а привычка проверять информацию. Даже если сообщение выглядит пугающим, первым шагом должно быть не действие по инструкции из письма или сообщения, а самостоятельная проверка через официальный сервис.